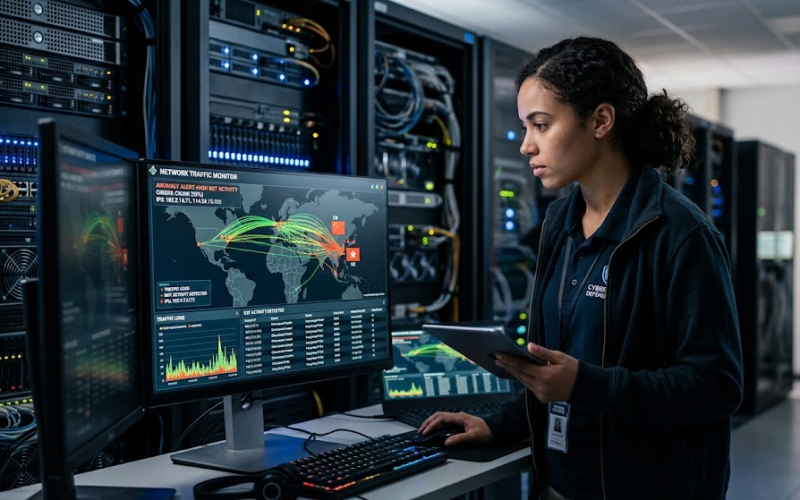
Negli ultimi mesi, amministratori di sistema e proprietari di siti web in tutto il mondo hanno registrato un’impennata anomala di visite provenienti da indirizzi IP localizzati in Cina e ad Hong Kong. Si tratta di traffico generato interamente da bot automatici (chiamati anche web crawler o spider) che effettuano accessi ripetuti, spesso senza interagire realmente con i contenuti o rimanendo sulla pagina per zero secondi.
Questo fenomeno solleva diverse domande operative: per quale motivo questi bot scansionano milioni di domini aziendali, blog o e-commerce, anche in assenza di un interesse diretto per il mercato asiatico?
Le cause principali del traffico bot da Cina e Hong Kong
1. Web Scraping per l’Addestramento di AI (LLM)
La ragione principale dietro questo picco di scansioni riguarda la corsa allo sviluppo dell’Intelligenza Artificiale. Le aziende tecnologiche asiatiche impiegano crawler automatizzati su larga scala per rastrellare testi, immagini e dati pubblici sul web occidentale. Questi dati servono ad alimentare e addestrare i modelli linguistici di grande taglia (LLM), fondamentali per competere nel settore dell’IA.
2. Motori di Ricerca e Indicizzazione Asiatica
Oltre al colosso cinese Baidu, esistono numerosi motori di ricerca e provider di dati con sede a Hong Kong o in Cina continentale che mappano continuamente la rete globale. Tali bot eseguono l’indicizzazione preventiva di siti esteri per catalogare prodotti, servizi e notizie da mostrare agli utenti locali.
3. Scansioni di Sicurezza e Vulnerabilità
Parte di questo traffico automatizzato è riconducibile a script che analizzano a tappeto la rete alla ricerca di falle di sicurezza note. I bot verificano se i siti utilizzano plugin non aggiornati (ad esempio su WordPress o CMS diffusi), moduli di contatto vulnerabili o pannelli di amministrazione esposti, con l’obiettivo di sfruttarli per campagne di spam o attacchi informatici.
4. Utilizzo di Server Proxy e VPN Regionali
Hong Kong rappresenta uno dei principali hub di nodi server e data center dell’Asia orientale. Molti sviluppatori e reti di bot (botnet) internazionali acquistano o utilizzano server cloud e indirizzi IP con sede ad Hong Kong per instradare le proprie operazioni automatizzate, sfruttando la velocità delle infrastrutture locali per coprire l’origine reale del traffico.
Gli effetti sui siti web e le contromisure
| Impatto sul sito | Rischio / Conseguenza | Soluzione raccomandata |
| Consumo di risorse server | Rallentamento delle pagine e picchi di utilizzo della CPU/RAM. | Limitare la frequenza di scansione tramite Web Application Firewall (WAF). |
| Dati analitici alterati | Statistiche di traffico distorte su strumenti come Google Analytics. | Configurare filtri IP o regole di esclusione per bot non identificati. |
| Tentativi di violazione | Incremento di richieste dannose su file di configurazione. | Bloccare gli User-Agent o gli IP regionali sospetti tramite il file .htaccess o provider Cloud (es. Cloudflare). |
L’afflusso di bot provenienti da Cina e Hong Kong non indica necessariamente un attacco diretto o mirato alla singola azienda, ma rientra nelle dinamiche automatizzate di scansione globale della rete. Il monitoraggio costante dei log di sistema e l’adozione di protezioni adeguate consentono di preservare le prestazioni del server e la sicurezza dell’infrastruttura.